quinta-feira, 17 de abril de 2014

Ativando Licença Terminal Server do Windows Server 2008

Para ativar a Licença Terminal Server, primeiramente tem que ter o servidor de terminal server instalado.

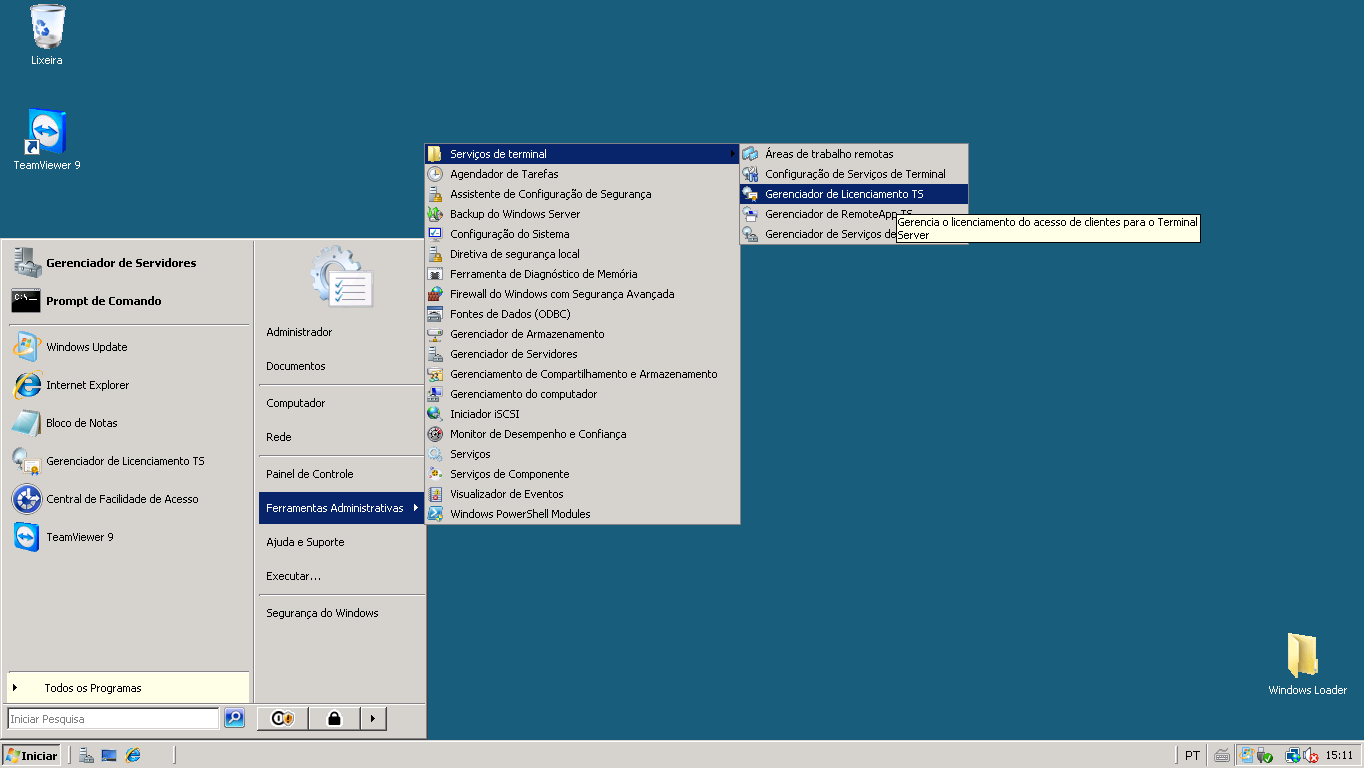
1-Vá em no menu Iniciar>Ferramentas Administrativas>Serviços de Terminal>Gerenciador de Licenciamento TS


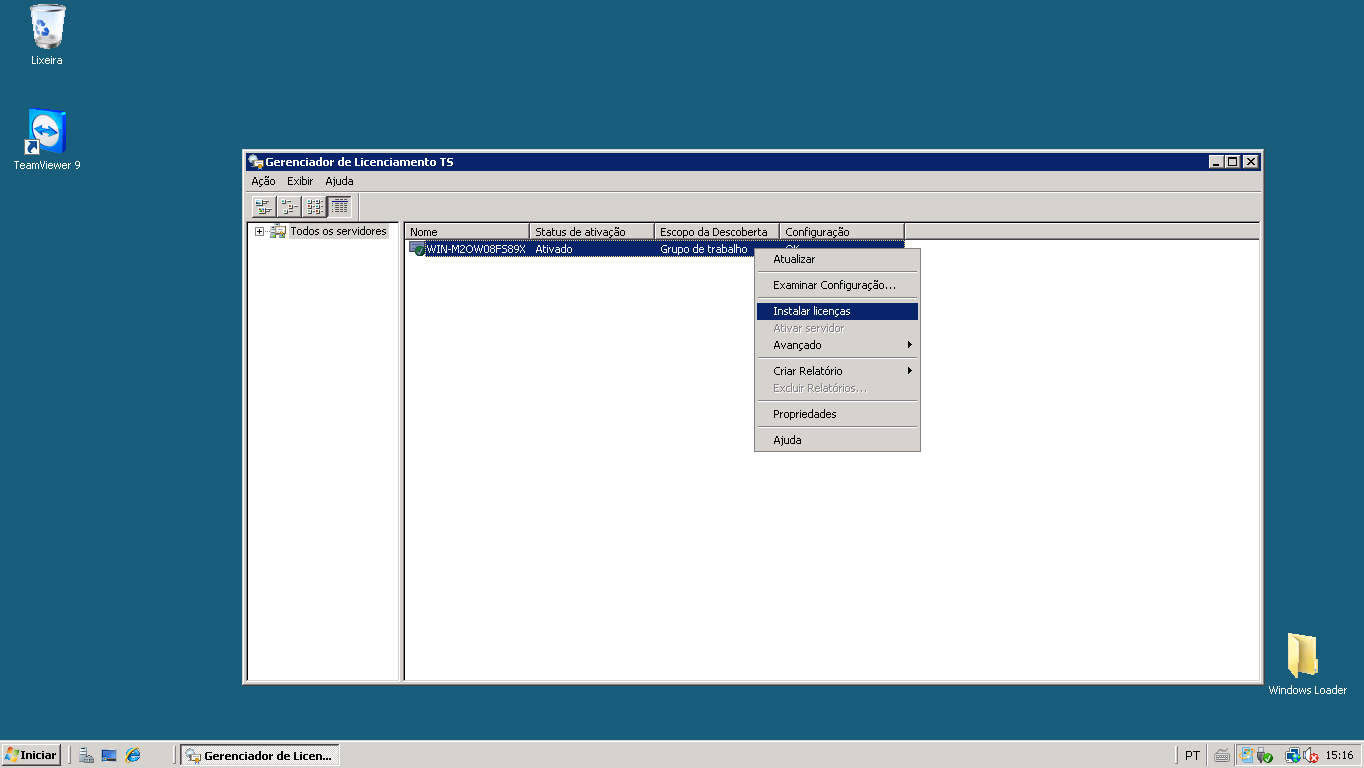
2-Apos abrir a janela do gerenciador de licenciamento TS, clique com o botão direito do Mouse no nome do seu servidor e logo apos clique em Instalar Licenças.


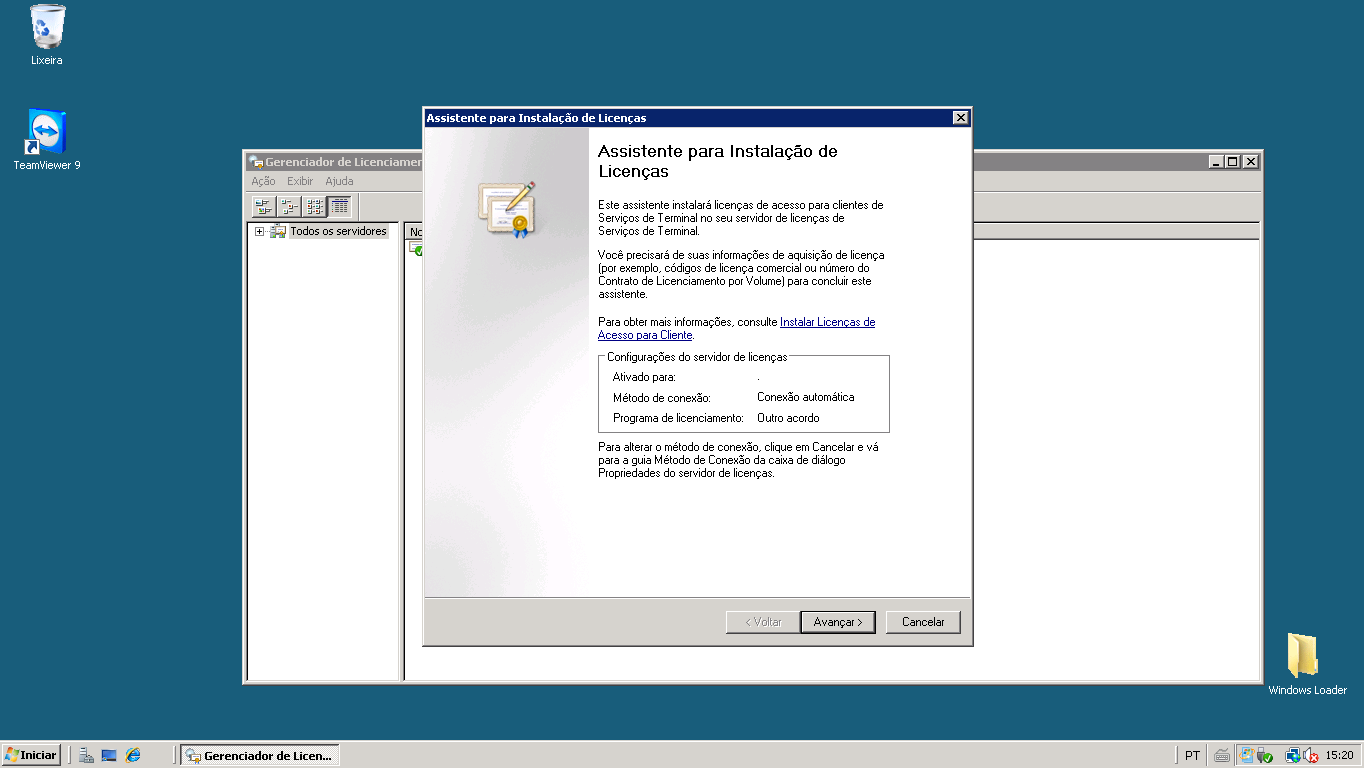
3-Clique em Avançar


4-Em programa de licenciamento, selecione Outro Acordo.


5-Em numero de contrato, coloque qualquer numero, contanto que tenha 7 digitos e clique em avançar, no meu caso usei esse numero aleatório "9134477".


6- Em versão do produto coloque "Windows Server 2008® e Tipo de Licenças coloque "TS Cal do Windows 2008 pro Dispositivo e em quantidade coloque o valor que você quiser e clique em avançar.


7-Concluir.


8- Agora vá no menu iniciar>Ferramentas Administrativas>Serviços de Terminal>Configuração de Serviços de terminal.


9-Em Editar configurações clique com direito do mouse em cima de "Restringir cada usuário `a uma sessão e clique em propriedades.


10-Desmarque a opção "Restringir cada usuário a uma sessão" e clique em aplicar e Ok.


Finalizado, agora é possível realizar acessos remotos ao mesmo servidor sem que a conexão de outro caia.


Tag: estagiariodesuporte, estagiario de suporte


quinta-feira, 20 de março de 2014

Corrigindo Conexão de Área de trabalho remota "Acesso inspirado"

Consertar o computador remoto desconectado a sessão devido a um erro no protocolo de licenciamento do Windows Vista. Se você tem esse problema no Windows XP Pro / Windows XP, leia este post: Fix MSLicensing Protocolo de erro no Windows XP .

O procedimento para corrigir esse problema é quase semelhante ao descrito para corrigi-lo no Windows XP, com exceção de um passo extra. Aqui está o processo passo-a-passo:
1- Clique em Menu Iniciar => Ir para Executar caixa de comando => Digite regedit => Isso abre o Editor do Registro.
2- Navegue até HKEY_LOCAL_MACHINE \ Software \ Microsoft \ MSLicensing


3- Excluir todas as chaves sob MSLicensing: ambos HardwareID e Armazenar teclas e suas subchaves. Se você não tem certeza de como excluir a chave e suas subchaves, basta renomeá-los da seguinte forma: HardwareID para HardwareID-temp e loja para Guarde-temp .

4- Reinicie o sistema.

5- Depois de reiniciar (garantir que você está logado como administrador), clique em " Iniciar"menu => ' Programas / Todos os Programas '=> Acessórios

6- Clique direito sobre o Remote Desktop Connection e selecione a opção " Executar como Administrador ". Isso irá recriar novas chaves ID Hardware e loja sob MSLicensing.

7- Se você tivesse mudado as chaves e subchaves em vez de excluí-los, navegue até HKEY_LOCAL_MACHINE \ Software \ Microsoft \ MSLicensing e você verá os dois recém-pastas criadas - HardwareID e Armazenar . Excluir o antigo HardwareID-temp e loja de temperatura e fechar o editor de registro.
Isto resolve o problema e você será capaz de se conectar a servidores remotos usando o Remote Desktop Connection.

Fonte: http://www.techbuzz.in/how-to-fix-the-remote-computer-disconnected-the-session-because-of-an-error-in-the-licensing-protocol-in-windows-vista.php

Tag: estagiariodesuporte, estagiario de suporte

quinta-feira, 6 de fevereiro de 2014

Como instalar aplicativos direto no cartão SD


Embora muitos smartphones já possuam um espaço considerável na memória interna do dispositivo, outros contam inteiramente com o cartão SD para expandir o espaço. O problema é que a maioria dos aplicativos instalados é colocada diretamente no próprio celular, sem a possibilidade de você optar pelo procedimento ser realizado no cartão.

Com isso, todo o espaço interno acaba ocupado, enquanto, muitas vezes, o cartão de memória está praticamente vazio. No entanto, utilizando o Android SDK Manager, você pode modificar essa característica executando algumas configurações. Abaixo, seguem os passos necessários para você aprender como fazer com que as suas aplicações sejam instaladas no cartão SD.

Antes de começar, vale apenas reforçar que esse procedimento requer bastante atenção e todos os pré-requisitos devem estar corretamente instalados para que o resultado final seja atingido.

Pré-requisitos: 

Java JDK instalado no computador; 
Android SDK presente no computador.

A primeira coisa que você deve fazer é ativar a depuração USB no seu aparelho. Para isso, entre nas configurações do aparelho, selecione “Opções do desenvolvedor” e marque a alternativa “Depuração USB”.


Ativando o modo de depuração

Feito isso, abra o Android SDK Manager. Em seguida, na aplicação, localize o “Android SDK Platform-tools”, marque a alternativa e clique em “Install packages” (caso você ainda não o tenha instalado).


Instalando as ferramentas

Em seguida, conecte o seu aparelho com Android no computador por meio do cabo USB. Aqui, é importante observar que o smartphone deve ser simplesmente conectado e você não deve montar a unidade no computador.

Feito isso, o Windows deve reconhecer o dispositivo e instalar os drivers apropriados automaticamente, porém, caso ele não o faça, será necessário baixá-los da página do fabricante do seu smartphone. Agora, é preciso acessar a ferramenta adb presente no Android SDK. Para isso, acesse a pasta da aplicação e localize o arquivo “adb.exe”.


Em seguida, abra uma tela do Prompt de Comando a partir dessa janela. Para isso, pressione o “Shift” e clique com o botão direito do mouse. Então, escolha a alternativa “Abrir janela de comando aqui”.

Feito isso, execute o seguinte comando: “adb shell pm setInstallLocation 2” (sem as aspas). Isso faz com que o local-padrão de instalação dos aplicativos seja modificado para a memória externa.


Executando o comando

Concluídos esses passos, o processo está pronto. A partir de agora, os aplicativos devem ser instalados diretamente no seu cartão SD.

Revertendo o Processo

Posteriormente, se você quiser desfazer as alterações, você deve seguir os passos apresentados no tutorial, mas o comando que deve ser executado na janela do terminal é “adb shell pm setInstallLocation 0” (sem as aspas). Ele serve para definir o local de instalação dos aplicativos para o padrão antigo.

Fonte:http://www.jogosandroidapkfull.net/2013/11/omo-instalar-aplicativos-direto-no.html

Tag: estagiariodesuporte, estagiario de suporte

terça-feira, 4 de fevereiro de 2014

Instalando e Configurando Jboos

Instalação


Instalando o JDK 1.7


Gosto de fazer as coisa à moda antiga, aprende-se mais ... Após realizar o download do JDk, realize os seguintes passos.

* Dica: Quem utiliza Ubuntu, execute o passo 1 e 2, depois vá para o passo a passo no final da página. Red Hat e derivados, podem continuar.

1. Verificando a existência de outras máquinas java instaladas (execute)

$ java -version

Caso já exista o Java instalado, você terá uma resposta parecida a esta:
java version "VERSAO INSTALADA"
Java(TM) SE Runtime Environment (build 1.7.0_03-b04)
Java HotSpot(TM) 64-Bit Server VM (build 22.1-b02, mixed mode)

2. Se existir alguma versão do Java instalada, terá o seguinte diretório em sua máquina: "/usr/lib/jvm/ (javaversion)". Utilize para descompactar o seu Java baixado, execute:

$ tar -zxvf jdk-7u3-linux-i586.tar.gz
$ mv jdk-7u3-linux-i586 jdk1.7

Após, deverá retornar com a seguinte caminho:
$ pwd
/usr/lib/jvm/Jdk1.7

Obs.: Caso não exista o diretório "/usr/lib/jvm", poderá descompactar o pacote em "/usr/local".

3. Pronto, seu Java 1.7 está instalando, porém, ainda falta declarar algumas variáveis para fazer o seu sistema 'enxergar' o seu JDK1.7 como o padrão.

Localize o arquivo "/etc/profile".

- Por que?
- Por que no Linux, todas as variáveis especificadas neste arquivos serão inicializadas e automaticamente exportadas na inicialização do sistema.

# vim /etc/profile

Adicionar:

JAVA_HOME=/usr/lib/jvm/jdk1.7
PATH=$JAVA_HOME/bin:$PATH export PATH JAVA_HOME
CLASSPATH=$JAVA_HOME/lib/tools.jar
CLASSPATH=.:$CLASSPATH
export PATH JAVA_HOME CLASSPATH


4. Para validar as linhas adicionadas no arquivo Profile, realize o Logout com o seu usuário e retorne ao Prompt. Para verificar se está funcionando, execute:

# echo $PATH

Sua saída deve ser algo do tipo:
/usr/lib/jvm/jdk1.7/bin:/usr/kerberos/sbin:/usr/kerberos/bin:/usr/local/sbin:/usr/local/bin:/sbin:/bin:/usr/sbin:/usr/bin:/root/bin

$ java -version

Sua saída deve ser algo do tipo:
java version "1.7.0_03"
Java(TM) SE Runtime Environment (build 1.7.0_03-b04)
Java HotSpot(TM) 64-Bit Server VM (build 22.1-b02, mixed mode)

Com o Java instalado e funcionando, vamos partir para a instalação do JBoss.

Ubuntu


1. Habilitando o "/etc/alternatives", execute:

$ sudo update-alternatives --install /usr/bin/java java /SEU/java/DIRECTORY/jre/bin/java 3

2. Troque a versão do Java utilizado com o alternatives, execute:

$ sudo update-alternatives --config java

Obs: Verifique o numero do Java 1.7, e digite na opção acima.

3. Testando o seu Java 1.7, execute:

$ java -version * Sua saída deve ser algo do tipo:
java version "1.7.0_03"
Java(TM) SE Runtime Environment (build 1.7.0_03-b04)
Java HotSpot(TM) 64-Bit Server VM (build 22.1-b02, mixed mode)

Com o Java instalado e funcionando, vamos partir para a instalação do JBoss.

Instalando o JBoss AS 7


A instalação do JBoss consiste, basicamente, em descompactar o arquivo "jboss-as-7.1.1.Final.tar.gz" e pronto, o JBoss já está instalado.

Como a instalação é simples, precisamos 'amarrar' bem para ter um ambiente de fácil administração e funcional.

1. Descompactar o JBoss:

$ tar -zxvf jboss-as-7.1.1.Final.tar.gz -C /usr/local
$ mv jboss-as-7.1.1.Final jboss

2. Entendendo a arquitetura e o funcionamento:

O JBoss é iniciado com o Script "standalone.sh" localizado dentro da pasta "bin", que você acabou de descompactar. Este Script consulta os arquivos de configuração contidos dentro da pasta "jboss/standalone/configuration" para iniciar o Servidor.

Darei um 'overview' das principais pastas que vamos utilizar.

Pasta: jboss/standalone

- Contém as principais configurações do Servidor, dentre elas os arquivos:
Guardam configurações de (IP - PORTA - PROTOCOLO E ETC):
standalone-full.xml
standalone.xml
standalone-full-ha.xml
standalone-ha.xml
standalone_xml_history

- Guardam as configurações de usuários do JBoss:
application-roles.properties
logging.properties
application-users.properties
mgmt-users.properties

- jboss/standalone/deployments : Irá conter os seus projetos! Todos os arquivos ".war" colocados neste diretório, sofrerão o Deploy automaticamente.

- jboss/standalone/log : Irá conter o Log de Boot e execução do Servidor JBoss.

- jboss/standalone/lib : Irá conter as extensões carregadas pelo Servidor.

- jboss/standalone/tmp : Irá conter os arquivos temporário gerado pela sua aplicação e pelo servidor.

Pasta: jboss/modules

Contém as libs (módulos). Vamos adicionar os Drives da nossa aplicação dentro deste diretório.

O formato utilizado por esse diretório é: modules/<oracle . exemplo>/jdbc/main/

Dentro desse diretório deverá conter o "modulo.jar" + a instrução em XML para utilização deste módulo, no formato "module.xml". Vamos tratar este ponto com mais detalhe.

Pasta: jboss/bin

Contém os binários para início e administração do seu Servidor JBoss.

Neste artigo, usaremos os Scripts abaixo:
add-user.sh : Adicionar usuários para acessar o JBoss;
standalone.sh : Script de inicialização do servidor JBoss.

3. Configurando o usuário JBoss (sistema)

O processo de instalação do JBoss é relativamente simples, porém, precisamos realizar alguns tratamentos, assim que terminamos de descompactar o JBoss, ele ficará com o usuário root e grupo root, então, mãos à obra.

Crie o usuário com os seguintes parâmetros:

jboss:x:<UUID>:<GUID>::/usr/local/jboss:/bin/nologin


Após, dê as devidas permissões:

# chown -R jboss.jboss /usr/local/jboss
# chmod -R 750 /usr/local/jboss

4. Testando o seu JBoss

Entre no diretório "jboss/bin", e execute o Script "standalone.sh"

# ./standalone.sh

Após ter executado, perderá o seu terminal, pois ele deixará o processo rodando no seu terminal, então, abra outro terminal e execute:

# netstat -nlp | grep java

Você deve ter uma reposta assim:
tcp   0  0 127.0.0.1:9990   0.0.0.0:*     LISTEN   5389/java
tcp   0  0 127.0.0.1:9999   0.0.0.0:*     LISTEN   5389/java
tcp   0  0 127.0.0.1:8080   0.0.0.0:*     LISTEN   5389/java
tcp   0  0 127.0.0.1:4447   0.0.0.0:*     LISTEN   5389/java

Tendo esta reposta, acesse o JBoss via browser utilizando a URL: http://localhost:8080

Feito isso, vá em 'Administration Console', será solicitado seu usuário e senha.

5. Configurando seu usuário

Entre na pasta "/usr/local/jboss/bin" e execute o "add-user.sh". Siga o passo a passo para criar um usuário no JBoss.

Obs.: Para administrar o JBoss, crie um usuário do tipo: Management User

Após ter criado o usuário, entre no browser e acesse o sistema novamente com seu usuário e senha. 

Criando um Controle para o Servidor JBoss


Bom, temos o nosso JBoss instalado.

Já podemos executar o Deploy em nossas aplicações, porém, como bom analistas que somos, não podemos deixar que o Servidor fique 'jogado'.

Toda vez que precisar iniciar o Servidor, vou ter que entrar na pasta BIN e executar o "standanlone.sh"? Não.

Vamos criar uma espécie de Demond do Servidor para verificar o status e deixar o PID salvo em um lugar, onde podemos encontrar rapidamente.

Obs.: Vou disponibilizar o Script de inicialização, o mesmo pode ser usado e modificado, porém, não pode ser alterado o seu cabeçalho.

#
#SCRIPT RESPONSAVEL POR INICIALIZAR O SERVIDOR DO JBOSS
#
#AUTOR : LUCAS COSTA
#DATA 1 - ABR - 2012
#E-MAIL: mxsolucoes@gmail.com
#
#
export TERM=vt100
STAT=$1
if [ -e /var/log/servidorjboss.log ]
then
        sleep 0
else
        touch /var/log/servidorjboss.log
fi
if [ -e /var/run/jboss/jboss.pid ]
then
        sleep 0
else
        touch /var/run/jboss/jboss.pid
        chmod 750 /var/run/jboss/jboss.pid
fi
LOGFILE="/var/log/servidorjboss.log"
STANDALONE="/usr/local/jboss/bin/standalone.sh"
PIDFILE="/var/run/jboss/jboss.pid"
VAR(){
        VERPID=`cat $PIDFILE | xargs`
        CONF=`cat $PIDFILE | wc -l`
}
chamajboss() {
        VAR
[ $CONF -gt 0  ] && verjboss
if [ $CONF = 0 ]
then
        MSG01="INICIANDO SERVIDOR JBOSS"
        $STANDALONE >/dev/null &
        JBOSS_PID01=$!
        sleep 2
        echo $JBOSS_PID01 >> $PIDFILE
        MSG02="SERVIDOR JBOS INICIADO"
        echo $MSG01 >> $LOGFILE
        echo $MSG02 >> $LOGFILE
else
        MSGERRO="ERRO DESCONHECIDO AO INICIAR O SERVIDOR JBOSS"
        echo $MSGERRO >> $LOGFILE
fi
}
#
#
#
#
#FUNCAO DE PARAR O JBOSS
parajboss() {
VAR
if [ $CONF = 0 ]
then
        echo "NAO EXISTE NENHUM SERVIDOR JBOSS RODANDO"
        exit 0
else
        echo -E "Localizando servico Jboss"
        echo -E "Servidor Jboss encontrado, parando o servico"
        for i in $VERPID; do kill -9 $i;done
        echo -E "Servidor parado"
        rm -rf  $PIDFILE
        MSG001="PARANDO SERVIDOR JBOSS"
        MSG001="SERVIDOR JBOSS PARADO"
        echo $MSG001 >> $LOGFILE
        echo $MSG001 >> $LOGFILE
        exit 0
fi
}
#
#
#
#FUCAO DE VERIFICA STATUS DO JBOSS
verjboss() {
VAR
if [ $CONF = 0 ]
then
        echo "NAO EXISTE NENHUM SERVIDOR JBOSS RODANDO"
        exit 0
else
        echo "JA EXISTE SERVIDOR JBOSS RODANDO NOS PIDS: $VERPID" | xargs
        exit 0
fi
}
case $STAT in
        start ) chamajboss ;;
        stop ) parajboss ;;
        status ) verjboss ;;
        *) echo "OPCAO INCORRETA UTILIZE (start|stop|status)" ;;
esac


1º Passo - Salve o seu Script dentro da pasta "bin" do JBoss e crie um link para a pasta "init.d":

# ln -s /usr/local/jboss/bin/jbossd /etc/init.d/jbossd

Feito isto, teste o seu Script:

# service jbossd status

* NAO EXISTE NENHUM SERVIDOR JBOSS RODANDO.

# service jbossd start
INICIANDO SERVIDOR JBOSS
SERVIDOR JBOSS INICIADO

# service jboosd status
JA EXISTE SERVIDOR JBOSS RODANDO NOS PIDS: <PID DO SEU PORCESSO>

2º Passo - Feito o Script de inicialização, vamos utilizá-lo de maneira simples para chamar o JBoss quando o seu Servidor executar o reboot, ou precisar ser desligado.

# cd /usr/local/jboss/bin
# touch MTjboss
# echo -E ". /usr/local/jboss/bin/jbossd start" > MTjboss

Verifique em qual nível de execução sua máquina está:

# runlevel
# ln -s MTjboss /etc/rc.<SEU RUNLEVEL>/S96jbossd
# ln -s MTjboss /etc/rc.<SEU RUNLEVEL>/K96jbossd

Feito isso, já temos nosso ambiente 'amarrado'. 

Configurações


Habilitando módulos, Drivers e Data Sources no JBoss

Bom, vamos começar a modular o nosso JBoss AS 7 para nossas aplicações.

Por exemplo, se a sua API realiza um conexão a um banco Oracle para consultar, ou escrever dados, o JBoss não irá oferecer o suporte para sua API, caso você não disponibilize o Driver para realizar esta conexão.

Nesse capítulo, estarei disponibilizando um exemplo de instalação do Driver Oracle.

Como vimos no Overview do JBoss, a pasta "jboss/modules" contém as libs (módulos). Dentro desta pasta utilizamos a seguinte estrutura:

jboss/modules/com/<SEU MODULO>/main/ - A pasta main deve conter o seu módulo no formato .jar.


1º Passo : Criar os diretórios

Para configurar uma base de maneira adequada no JBoss AS 7, é necessário adicionar o Driver JDBC como um módulo.

Para realizar este procedimento, crie uma pasta para colocar o Driver do Oracle:

# mkdir jboss/modules/com/oracle/ojdbc6/main

Baixe o modulo no link: Oracle.com - JDBC

Copie o Driver da Oracle (ojdbc6.jar) para a pasta recém criada, e crie um arquivo "module.xml" com o seguinte conteúdo:

<module xmlns="urn:jboss:module:1.0" name="com.oracle.ojdbc6">
      <resources>
        <resource-root path="ojdbc6.jar">
      </resource-root></resources>
      <dependencies>
        <module name="javax.api">
      </module></dependencies>
</module>


2º Passo - Edite o arquivo "$JBOSS_HOME/standalone/configuration/standalone.xml", no modo Standalone, ou o arquivo "$JBOSS_HOME/domain/configuration/domain.xml" no modo Domain.

Procure pela linha <drivers> que é 'filho' de <subsystem xmlns=”urn:jboss:domain:datasources:1.0″> e acrescente o seguinte conteúdo dentro das tags <drivers>…</drivers>:

<driver name="oracle" module="com.oracle.ojdbc6">
      <xa-datasource-class>
        oracle.jdbc.OracleDriver
      </xa-datasource-class>
</driver>


3º Passo - Crie um 'datasource' neste mesmo XML:

<datasource jndi-name="java:jboss/datasources/VIVAOLINUXDS" pool-name="OracleDS" enabled="true" jta="true" use-java-context="true" use-ccm="true">
      <connection-url>jdbc:oracle:thin:@localhost:1521:oradb1</connection-url>
      <driver>oracle</driver>
      <transaction-isolation>TRANSACTION_READ_COMMITTED</transaction-isolation>
      <pool>
        <prefill>true</prefill>
        <min-pool-size>0</min-pool-size>
        <max-pool-size>20</max-pool-size>
      </pool>
      <security>
        <user-name>SEU_USUARIO_BANCO</user-name>
        <password>SUA_SENHA_SECRETA</password>
      </security>
</datasource>


Obs.: O parâmetro 'use-java-context', se colocado como 'false', fará com que o nome JNDI fique global (disponível externamente). O 'use-ccm' habilita o Cached Connection Manager.

Para configurações de isolamento de transações, podemos ter os seguintes possíveis valores:

TRANSACTION_READ_UNCOMMITTED,TRANSACTION_READ_COMMITTED,TRANSACTION_REPEATABLE_READ,TRANSACTION_SERIALIZABLE, TRANSACTION_NONE


Para maiores informações sobre o nível de isolamento, dê uma lida neste link: Wikipedia.org - Isolation

Obs.: No Pool, o prefil igual a 'true' já realiza as conexões e preenche o Pool. O 'mix-pool-size' e o 'max-pool-size', definem o número mínimo e máximo de conexões no Pool.

Para mais parâmetros, consulte o XSD do datasource: $JBOSS_HOME/docs/schema/jboss-as-datasources_1_0.xsd

Inicie o JBoss e se aparecer a seguinte mensagem no arquivo de Log:
[org.jboss.as.connector.subsystems.datasources] (Controller Boot Thread) Deploying JDBC-compliant driver class oracle.jdbc.OracleDriver (version 11.2)
2 ...
3 [org.jboss.as.connector.subsystems.datasources] (MSC service thread 1-1) Bound data source 1

. . . Seu módulo já está copilado e pronto para ser utilizado.

O padrão utilizado acima, irá servir de modelo para os outros módulos.

Alterando Configurações de Rede no JBoss

O JBoss, por padrão, trabalha utilizando o Localhost em seus arquivos de configuração.

Podemos alterae estas configurações, inclusive a porta que o programa irá utilizar.

Entre no diretório "jboss/standalone/configuration/", e execute:

# grep localhost *

standalone.xml:            <wsdl-host>${jboss.bind.address:localhost}</wsdl-host>
standalone.xml:            <inet-address value="${jboss.bind.address.management:localhost}"/>
standalone.xml:            <inet-address value="${jboss.bind.address:localhost}"/>
standalone.xml:            <inet-address value="${jboss.bind.address.unsecure:localhost}"/>


Obs.: Como estamos instalando o JBoss do zero, a saída do comando acima será bem maior.

# vim standalone.xml

Para substituir todas as ocorrencias de Localhost pelo seu IP, execute:

:%s/localhost/SEUIP/g

Feito isto, seu JBoss já está respondendo no seu IP.

Tag: estagiariodesuporte, estagiario de suporte
segunda-feira, 30 de dezembro de 2013

Jboss 7.1 + CentOS 6.2

Buenas!

Pessoal, por esses dias precisei fazer uma implementação do Jboss 7.1 em cima de um CentOS 6.2 x86_64.
Bom, dei uma olhada na net se já havia alguma documentação mais prática para esse cenário, como não encontrei algo atualizado resolvi compartilhar meus passos.

Basicamente os passos são:
1 - Instalação mínima do CentOS
2 - Instalação de algumas dependências.
3 - Instalação do JDK.
4 - Instalação do Jboss.
5 - Configuração do serviço Jboss.
6 - Configurações do Jboss.

1 - Instalação mínima do CentOS.


Basicamente é instalar o SO sem qualquer pacote desnecessário. No menu de instalação do CentOS existe a opção "Minimal". Escolha ela e mande bala.

2 - Instalação de algumas dependências.


Esse ponto é opcional, mas eu costumo fazer para facilizar o trabalho e agora e posteriormente.

yum install vim tcpdump iptraf wget gunzip
yum upgrade

3 - Instalação do JDK.


Pode ser usado o OpenJDK ou o JDK da Sun. Eu preferi colocar o JDK da Sun devido a maior demanda deste por parte dos programadores que conheço.

- Download do JDK:
wget http://download.oracle.com/otn-pub/java/jdk/7u3-b04/jdk-7u3-linux-x64.rpm

Essa é a última versão enquanto escrevo esse artigo.

- Instale o RPM:
rpm -ivh jdk-7u3-linux-x64.rpm

Ele deve instalar a estrutura principal em /usr/java/jdk*
OBS.: Onde eu coloco *, ajuste de acordo com o nome correto da pasta.

Uma prática legal é criar link simbólico padrão para o jdk. Dessa forma, sempre que precisar atualizar bastará alterar o link. Nesse exemplo criei uma pasta em /opt chamada java:

mkdir /opt/java

Dentro dessa pasta criei um link para o jdk instalado.

cd /opt/java
ln -s /usr/java/jdk* jdk

- Criar as variáveis de ambiente
cd /etc/profile.d

Cria o arquivo java.sh  e colocar o conteúdo abaixo:
vim java.sh

################
JAVA_HOME=/opt/java/jdk
PATH=$PATH:$JAVA_HOME/bin
CLASSPATH=$JAVA_HOME/lib
LD_LIBRARY_PATH=$JAVA_HOME/jre/lib/amb64

export JAVA_HOME PATH CLASSPATH LD_LIBRARY_PATH
################

chmod 755 java.sh

4 - Instalação do Jboss


- Fazer o download da última versão:
 wget http://download.jboss.org/jbossas/7.1/jboss-as-7.1.1.Final/jboss-as-7.1.1.Final.zip

- Descompacte em um lugar de sua escolha:
No meu caso decompactei em uma área reservada montada em /storage

cd /storage
gunzip jboss-as-7.1.1.Final/jboss-as-7.1.1.Final.zip

Assim como o JDK, criaremos um link para essa pasta:
cd /opt/java
ln -s /storage/jboss-as-7.1.1.Final jboss

- Criar as variáveis de ambiente:
cd /etc/profile.d

Criar o arquivo jboss.sh e colocar o conteúdo abaixo:
vim jboss.sh

################
JBOSS_HOME=/opt/java/jboss
PATH=$PATH:$JBOSS_HOME/bin

export JBOSS_HOME PATH
################ 

chmod 755 jboss.sh

- Criar usuário para executar o Jboss:
useradd jboss
passwd jboss

5 - Configuração do serviço Jboss. 

Esse passo é para criarmos um script de inicialização do Jboss, ou seja, padronizarmos a aplicação.
O próprio Jboss já vem com o exemplo de script para o init.d, usaremos ele fazendo apenas alguns ajustes.

cd /etc/init.d
cp -a  /opt/java/jboss/bin/init.d/jboss-as-standalone.sh jboss

Agora precisamos apenas ajustar a variável JBOSS_HOME nesse script. Ela fica na linha 28.
vim jboss
JBOSS_HOME=/opt/java/jboss

A documentação oficial sugere a criação de uma pasta para colocar o conf de inicialização:

mkdir /etc/jboss-as
cd /etc/jboss-as
cp -a /opt/java/jboss/bin/init.d/jboss-as.conf .

OBS.: Isso não influencia no funcionamento do Jboss. É apenas para o script de inicialização.

Nesse arquivo, apenas descomentei a variável JBOSS_USER colocando o usuário criado para o jboss.
No meu caso:

JBOSS_USER=jboss

- Criar entrada no chkconfig:
chkconfig --add jboss
chkconfig jboss on

6 - Configurações do Jboss.

Por último precisamos ajustar as permissões de acesso ao Jboss.
Inicialmente basta publicarmos a console de gerenciamento dele para uma interface acessível remotamente.
OBS.: Por padrão ela vem publicada apenas em localhost.

cd /opt/java/jboss/standalone/configuration/
vim standalone.xml

Perto da linha 275 edite o endereço das interfaces "public" e "management":

################
    <interfaces>
       <interface name="management">
           <inet-address value="${jboss.bind.address.management:0.0.0.0}"/>
        </interface>
        <interface name="public">
            <inet-address value="${jboss.bind.address:0.0.0.0}"/>
        </interface>
        <!-- TODO - only show this if the jacorb subsystem is added  -->
        <interface name="unsecure">
            <!--
              ~  Used for IIOP sockets in the standard configuration.
              ~                  To secure JacORB you need to setup SSL
              -->
            <inet-address value="${jboss.bind.address.unsecure:127.0.0.1}"/>
        </interface>
    </interfaces>
################

Assim você já conseguirá acessar e usar o seu jboss, mas ainda aconselho fortemente ler as dicas de segurança no endereço abaixo (em referências).

Fontes:http://mapburghardt.blogspot.com.br/2012/03/jboss-71-centos-62.html

Tag: estagiariodesuporte, estagiario de suporte
quarta-feira, 4 de dezembro de 2013

Corrigir erro com o Windows 7 USB/DVD Download Tool

Olá pessoal! Neste post irei ensinar como corrigir um erro que normalmente acontece com muita gente na hora de criar um pen drive bootavel com a ferramenta Windows 7 USB/DVD Download Tool,quando em alguns casos não consegue copiar a ISO para o pen drive ocasionando o seguinte erro. Mensagem de erro: We were unable to copy your file.Please check your USB device and the selected ISO file and try again. Isso acontece devido á um tipo de virus que se aloca no seu pendrive consumindo pouquissimo espaço, no qual nem percebemos,interferindo na criação do boot. Vamos lá,siga os passos e veja como é facil corrigir esse erro: 
1-Com o pendrive conectado em seu computador, aperte a tecla Ctrl + R ou Iniciar>Executar.
2-Digite diskpart e depois aperte Enter, logo em seguida sera aberto uma janela de Prompt de Comando (DOS).
3-Digite os comandos abaixo,nessa sequência, apertando Enter em cada linha de comando. Aviso!: Onde tem # se refere a qual numero esta seu pendrive,tenha cuidado para não selecionar o disco rígido do seu PC. 

list disk 
select disk # 
clean 
create partition primary 
select partition 1 
active 
format quick fs=fat32 
assign 
exit


Tag: estagiariodesuporte, estagiario de suporte
terça-feira, 26 de fevereiro de 2013

Compartilhando uma conexão com windows xp

Hardware:
Para usar o compartilhamento de conexão padrão do Windows XP, você precisará; de duas placas de rede Ethernet no micro que será o Servidor; uma será ligada ao modem, e a outra, à sua rede interna.


Caso sejam apenas dois micros, você pode interligá-los por um CABO CROSSOVER (cruzado).
Acima de dois, você pode usar um HUB (concentrador de terminais) , ou melhor ainda, um SWITCHING HUB ou um SWITCH (chaveador de terminais), que proporcionam um melhor controle do tráfego, tornando sua rede interna mais rápida.
Software:
Para iniciar o Assistente para configuração de rede acesse:
Iniciar > Programas > Acessórios > Comunicações > Assistente para configuração de rede


Utilize o Assistente para: Compartilhar uma conexão com a Internet

A configuração abaixo é para o servidor,
escolha a segunda opção para os outros computadores da rede.
Em caso de dúvida, clique em Exibir um exemplo
Na figura abaixo, a placa VIA seria a placa conectada ao modem, e a 1394 seria a placa da rede local. Em seu micro, as descrições devem ser diferentes dessas. Se a placa de rede é OnBoard, normalmente ela é uma Davicom, ou Sis900. No Brasil, a maior parte das placas encontradas no comércio é Realtek ou compatível. 
Renomeie sua rede, por segurança. Recomendamos utilizar, por exemplo, seu sobrenome.
Esse processo pode demorar um pouco...
Depois de executar esse processo no servidor, repita-o nos micros que compartilharão essa conexão.
Essa configuração é a mais simples que existe, pode e deve ser melhorada, mas para isso é necessário algum conhecimento técnico.

Categoria de Cabos

Existem cabos de cat 1 até cat 7. Como os cabos cat 5 são suficientes tanto para redes de 100 quanto de 1000 megabits, eles são os mais comuns e mais baratos, mas os cabos cat 6 e cat 6a estão se popularizando e devem substituí-los ao longo dos próximos anos. Os cabos são vendidos originalmente em caixas de 300 metros, ou 1000 pés (que equivale a 304.8 metros):
Caixa de Cabo Cat6
No caso dos cabos cat 5e, cada caixa custa em torno de 200 reais aqui no Brasil, o que dá cerca 66 centavos o metro. Os cabos de categoria 6 e 6a ainda são mais caros, mas devem cair a um patamar de preço similar ao longo dos próximos anos.
Os cabos de par trançados são compostos por 4 pares de fios de cobre que, como o nome sugere, são trançados entre si. Este sistema cria uma barreira eletromagnética, protegendo as transmissões de interferências externas, sem a necessidade de usar uma camada de blindagem. Este sistema sutil de proteção contrasta com a "força bruta" usada nos cabos coaxiais, onde o condutor central é protegido de interferências externas por uma malha metálica.
Para evitar que os sinais de um cabo interfiram com os dos vizinhos, cada par de cabos utiliza um padrão de entrançamento diferente, com um número diferente de tranças por metro, como você pode ver na foto a seguir:
Cabo 568 B

O uso de tranças nos cabos é uma idéia antiga, que remonta ao final do século 19, quando a técnica passou a ser utilizada no sistema telefônico, de forma a aumentar a distância que o sinal era capaz de percorrer.
Originalmente, as tranças dos cabos não seguiam um padrão definido, mas, com o passar do tempo, o número de tranças por metro, juntamente com outros detalhes técnicos foram padronizados. Isso permitiu que os cabos de par trançado, originalmente desenvolvidos para transportar sinais de voz, dessem um grande salto de qualidade, passando a atender redes de 10, 100, 1000 e recentemente de 10000 megabits, uma evolução realmente notável.
Para potencializar o efeito da blindagem eletromagnética, as placas de rede utilizam o sistema "balanced pair" de transmissão, onde, dentro de cada par, os dois fios enviam o mesmo sinal (e não transmissões separadas, como geralmente se pensa), porém com a polaridade invertida. Para um bit "1", o primeiro fio envia um sinal elétrico positivo, enquanto o outro envia um sinal elétrico negativo:
Esquema Condutividade do Cabo

Ou seja, o segundo fio é usado para enviar uma cópia invertida da transmissão enviada através do primeiro, o que tira proveito das tranças do cabo para criar o campo eletromagnético que protege os sinais contra interferências externas, mesmo nos cabos sem blindagem. Devido a esta técnica de transmissão, os cabos de par trançado são também chamados de "balanced twisted pair", ou "cabo de par trançado balanceado".
À primeira vista, pode parecer um desperdício abrir mão de metade dos fios do cabo, mas sem isso o comprimento máximo dos cabos seria muito menor e as redes seriam muito mais vulneráveis a interferências.
Voltando ao tema inicial, em todas as categorias, a distância máxima permitida é de 100 metros (com exceção das redes 10G com cabos categoria 6, onde a distância máxima cai para apenas 55 metros). O que muda é a freqüência e, conseqüentemente, a taxa máxima de transferência de dados suportada pelo cabo, além do nível de imunidade a interferências externas. Vamos então a uma descrição das categorias de cabos de par trançado existentes:
Categorias 1 e 2: Estas duas categorias de cabos não são mais reconhecidas pela TIA (Telecommunications Industry Association), que é a responsável pela definição dos padrões de cabos. Elas foram usadas no passado em instalações telefônicas e os cabos de categoria 2 chegaram a ser usados em redes Arcnet de 2.5 megabits e redes Token Ring de 4 megabits, mas não são adequados para uso em redes Ethernet.
Categoria 3: Este foi o primeiro padrão de cabos de par trançado desenvolvido especialmente para uso em redes. O padrão é certificado para sinalização de até 16 MHz, o que permitiu seu uso no padrão 10BASE-T, que é o padrão de redes Ethernet de 10 megabits para cabos de par trançado. Existiu ainda um padrão de 100 megabits para cabos de categoria 3, o 100BASE-T4 (que vimos a pouco), mas ele é pouco usado e não é suportado por todas as placas de rede.
A principal diferença do cabo de categoria 3 para os obsoletos cabos de categoria 1 e 2 é o entrançamento dos pares de cabos. Enquanto nos cabos 1 e 2 não existe um padrão definido, os cabos de categoria 3 (assim como os de categoria 4 e 5) possuem pelo menos 24 tranças por metro e, por isso, são muito mais resistentes a ruídos externos. Cada par de cabos tem um número diferente de tranças por metro, o que atenua as interferências entre os pares de cabos.
Categoria 4: Esta categoria de cabos tem uma qualidade um pouco superior e é certificada para sinalização de até 20 MHz. Eles foram usados em redes Token Ring de 16 megabits e também podiam ser utilizados em redes Ethernet em substituição aos cabos de categoria 3, mas na prática isso é incomum. Assim como as categorias 1 e 2, a categoria 4 não é mais reconhecida pela TIA e os cabos não são mais fabricados, ao contrário dos cabos de categoria 3, que continuam sendo usados em instalações telefônicas.
Categoria 5: Os cabos de categoria 5 são o requisito mínimo para redes 100BASE-TX e 1000BASE-T, que são, respectivamente, os padrões de rede de 100 e 1000 megabits usados atualmente. Os cabos cat 5 seguem padrões de fabricação muito mais estritos e suportam freqüências de até 100 MHz, o que representa um grande salto em relação aos cabos cat 3.
Apesar disso, é muito raro encontrar cabos cat 5 à venda atualmente, pois eles foram substituídos pelos cabos categoria 5e (o "e" vem de "enhanced"), uma versão aperfeiçoada do padrão, com normas mais estritas, desenvolvidas de forma a reduzir a interferência entre os cabos e a perda de sinal, o que ajuda em cabos mais longos, perto dos 100 metros permitidos.
Os cabos cat 5e devem suportar os mesmos 100 MHz dos cabos cat 5, mas este valor é uma especificação mínima e não um número exato. Nada impede que fabricantes produzam cabos acima do padrão, certificando-os para freqüências mais elevadas. Com isso, não é difícil encontrar no mercado cabos cat 5e certificados para 110 MHz, 125 MHz ou mesmo 155 MHz, embora na prática isso não faça muita diferença, já que os 100 MHz são suficientes para as redes 100BASE-TX e 1000BASE-T.
É fácil descobrir qual é a categoria dos cabos, pois a informação vem decalcada no próprio cabo, como na foto:
Categoria do Cabo
Cabo cat 5E, certificado para o padrão EIA-568-B

Os cabos 5e são os mais comuns atualmente, mas eles estão em processo de substituição pelos cabos categoria 6 e categoria 6a, que podem ser usados em redes de 10 gigabits.
Categoria 6: Esta categoria de cabos foi originalmente desenvolvida para ser usada no padrão Gigabit Ethernet, mas com o desenvolvimento do padrão para cabos categoria 5 sua adoção acabou sendo retardada, já que, embora os cabos categoria 6 ofereçam uma qualidade superior, o alcance continua sendo de apenas 100 metros, de forma que, embora a melhor qualidade dos cabos cat 6 seja sempre desejável, acaba não existindo muito ganho na prática.
Os cabos categoria 6 utilizam especificações ainda mais estritas que os de categoria 5e e suportam freqüências de até 250 MHz. Além de serem usados em substituição dos cabos cat 5 e 5e, eles podem ser usados em redes 10G, mas nesse caso o alcance é de apenas 55 metros.
Categoria 6

Para permitir o uso de cabos de até 100 metros em redes 10G foi criada uma nova categoria de cabos, a categoria 6a ("a" de "augmented", ou ampliado). Eles suportam freqüências de até 500 MHz e utilizam um conjunto de medidas para reduzir a perda de sinal e tornar o cabo mais resistente a interferências.
Você vai encontrar muitas referências na web mencionando que os cabos cat 6a suportam freqüências de até 625 MHz, que foi o valor definido em uma especificação preliminar do 10GBASE-T. Mas, avanços no sistema de modulação permitiram reduzir a freqüência na versão final, chegando aos 500 MHz.
Uma das medidas para reduzir o crosstalk (interferências entre os pares de cabos) no cat 6a foi distanciá-los usando um separador. Isso aumentou a espessura dos cabos de 5.6 mm para 7.9 mm e tornou-os um pouco menos flexíveis. A diferença pode parecer pequena, mas ao juntar vários cabos ela se torna considerável:
Diametro cabo
Cabo cat 6a, com o espaçador interno e comparação entre a espessura do
mesmo volume de cabos cat 5e e cat 6a

É importante notar que existe também diferenças de qualidade entre os conectores RJ-45 destinados a cabos categoria 5 e os cabos cat 6 e cat 6a, de forma que é importante checar as especificações na hora da compra.
Aqui temos um conector RJ-45 cat 5 ao lado de um cat 6. Vendo os dois lado a lado é possível notar pequenas diferenças, a principal delas é que no conector cat 5 os 8 fios do cabo ficam lado a lado, formando uma linha reta, enquanto no conector cat 6 eles são dispostos em zig-zag, uma medida para reduzir o cross-talk e a perda de sinal no conector:
Conector RJ45
Conector RJ45

Embora o formato e a aparência seja a mesma, os conectores RJ-45 destinados a cabos cat 6 e cat 6a utilizam novos materiais, suportam freqüências mais altas e introduzem muito menos ruído no sinal. Utilizando conectores RJ-45 cat 5, seu cabeamento é considerado cat 5, mesmo que sejam utilizados cabos cat 6 ou 6a.
O mesmo se aplica a outros componentes do cabeamento, como patch-panels, tomadas, keystone jacks (os conectores fêmea usados em tomadas de parede) e assim por diante. Componentes cat 6 em diante costumam trazer a categoria decalcada (uma forma de os fabricantes diferenciarem seus produtos, já que componentes cat 6 e 6a são mais caros), como nestes keystone jacks onde você nota o "CAT 6" escrito em baixo relevo:
RJ45 Fêmea
Keystone jacks categoria 6

Existem também os cabos categoria 7, que podem vir a ser usados no padrão de 100 gigabits, que está em estágio inicial de desenvolvimento.
Outro padrão que pode vir (ou não) a ser usado no futuro são os conectores TERA, padrãodesenvolvido pela Siemon. Embora muito mais caro e complexo que os conectores RJ45 atuais, o TERA oferece a vantagem de ser inteiramente blindado e utilizar um sistema especial de encaixe, que reduz a possibilidade de mal contato:
Cat7
Conectores TERA

TERA foi cogitado para ser usado no padrão 10GBASE-T, mas a idéia foi abandonada. Agora ele figura como um possível candidato para as redes de 100 gigabits, embora até o momento nada esteja confirmado.
Cabos de padrões superiores podem ser usados em substituição de cabos dos padrões antigos, além de trazerem a possibilidade de serem aproveitados nos padrões de rede seguintes. Entretanto, investir em cabos de um padrão superior ao que você precisa nem sempre é uma boa idéia, já que cabos de padrões recém-introduzidos são mais caros e difíceis de encontrar. Além disso, não existe garantia de que os cabos usados serão mesmo suportados dentro do próximo padrão de redes até que ele esteja efetivamente concluído.
Por exemplo, quem investiu em cabos de categoria 6, pensando em aproveitá-los em redes de 10 gigabits acabou se frustrando, pois no padrão 10G a distância máxima usando cabos cat 6 caiu para apenas 55 metros e foi introduzido um novo padrão, o 6a. O mesmo pode acontecer com os cabos categoria 7; não existe nenhuma garantia de que eles sejam mesmo suportados no padrão de 100 gigabits. Pode muito bem ser introduzido um novo padrão de cabos, ou mesmo que os cabos de cobre sejam abandonados em favor dos de fibra óptica.
Continuando, temos também a questão da blindagem, que não tem relação direta com a categoria do cabo. Os cabos sem blindagem são mais baratos, mais flexíveis e mais fáceis de crimpar e por isso são de longe os mais populares, mas os cabos blindados podem prestar bons serviços em ambientes com forte interferência eletromagnética, como grandes motores elétricos ou grandes antenas de transmissão muito próximas.
Outras fontes menores de interferências são as lâmpadas fluorescentes (principalmente lâmpadas cansadas, que ficam piscando), cabos elétricos, quando colocados lado a lado com os cabos de rede, e até mesmo telefones celulares muito próximos dos cabos. Este tipo de interferência não chega a interromper o funcionamento da rede, mas pode causar perda de pacotes.
No final de cada frame Ethernet são incluídos 32 bits de CRC, que permitem verificar a sua integridade. Ao receber cada frame, a estação verifica se a soma dos bits bate com o valor do CRC. Sempre que a soma der errado, ela solicita a retransmissão do pacote, o que é repetido indefinidamente, até que ela receba uma cópia intacta. Sobre este sistema de verificação feito pelas placas de rede (nível 2 do modelo OSI) ainda temos a verificação feita pelo protocolo TCP (nível 4), que age de forma similar, verificando a integridade dos pacotes e solicitando retransmissão dos pacotes danificados. Esta dupla verificação garante uma confiabilidade muito boa.
Mesmo em uma rede bem cabeada, frames retransmitidos são uma ocorrência normal, já que nenhum cabeamento é perfeito, mas um grande volume deles são um indício de que algo está errado. Quanto mais intensa for a interferência, maior será o volume de frames corrompidos e de retransmissões e pior será o desempenho da rede, tornando mais vantajoso o uso de cabos blindados.
Os cabos sem blindagem são chamados de UTP (Unshielded Twisted Pair, que significa, literalmente, "cabo de par trançado sem blindagem"). Os cabos blindados, por sua vez, se dividem em três categorias: FTP, STP e SSTP.
Os cabos FTP (Foiled Twisted Pair) são os que utilizam a blindagem mais simples. Neles, uma fina folha de aço ou de liga de alumínio envolve todos os pares do cabo, protegendo-os contra interferências externas, mas sem fazer nada com relação ao crosstalk, ou seja, a interferência entre os pares de cabos:
Cabo FTP

Os cabos STP (Shielded Twisted Pair) vão um pouco além, usando uma blindagem individual para cada par de cabos. Isso reduz o crosstalk e melhora a tolerância do cabo com relação à distância, o que pode ser usado em situações onde for necessário crimpar cabos fora do padrão, com mais de 100 metros:
Cabo STP
Cabo STP

Finalmente, temos os cabos SSTP (Screened Shielded Twisted Pair), também chamados de SFTP (Screened Foiled Twisted Pair), que combinam a blindagem individual para cada par de cabos com uma segunda blindagem externa, envolvendo todos os pares, o que torna os cabos especialmente resistentes a interferências externas. Eles são mais adequados a ambientes com fortes fontes de interferências:
SSTP
Cabo SSTP

Para melhores resultados, os cabos blindados devem ser combinados com conectores RJ-45 blindados. Eles incluem uma proteção metálica que protege a parte destrançada do cabo que vai dentro do conector, evitando que ela se torne o elo mais fraco da cadeia:
Conectores RJ-45 blindados

Quanto maior for o nível de interferência, mais vantajosa será a instalação de cabos blindados. Entretanto, em ambientes normais os cabos sem blindagem funcionam perfeitamente bem; justamente por isso os cabos blindados são pouco usados.
Concluindo, existem também cabos de rede com fios sólidos e também cabos stranded (de várias fibras, também chamados de patch), onde os 8 fios internos são compostos por fios mais finos. Os cabos sólidos são os mais comuns e são os recomendados para uso geral, pois oferecem uma menor atenuação do sinal (cerca de 20% menos, considerando dois cabos de qualidade similar):
Visão interna de um cabo sólido e de um cabo stranded

A única vantagem dos cabos stranded é que o uso de múltiplos fios torna os cabos mais flexíveis, o que faz com que sejam muitas vezes preferidos para cabos de interconexão curtos (patch cords), usados para ligar os PCs à tomadas de parede ou ligar o switch ao patch panel (veja detalhes a seguir).
Dentro do padrão, os cabos de rede crimpados com cabos stranded não devem ter mais de 10 metros. Você pode usar um cabo sólido de até 90 metros até a tomada e um cabo stranded de mais 10 metros até o micro, mas não pode fazer um único cabo stranded de 100 metros.
Embora seja um detalhe pouco conhecido, existiram conectores RJ-45 próprios para cabos stranded, onde as facas-contato internas tinham a ponta arredondada. Estes conectores não funcionavam muito bem com cabos sólidos (o formato da faca-contato tornava o contato deficiente). Tínhamos então conectores específicos para cabos sólidos, que utilizavam facas-contato com três lâminas.
Estes dois tipos foram logo substituídos pelos conectores atuais, onde as facas-contato são pontudas, de forma a funcionarem bem com os dois tipos de cabos. Os conectores RJ45 com este tipo de contato (que são praticamente os únicos usados atualmente) são também chamados de conectores universais:
Detalhe contato RJ45
Detalhe da faca-contato de um conector RJ-45


Carlos Eduardo Morimoto
Tutorial original no site:
http://www.hardware.com.br/livros/redes/categorias-cabos.html

Conteúdo baseado no livro:
http://www.hardware.com.br/livros/redes/

Livro Redes